

 லங்காசிறி FM


அனைத்து அரச நிறுவனங்களுக்கும் பறந்த அவசர உத்தரவு


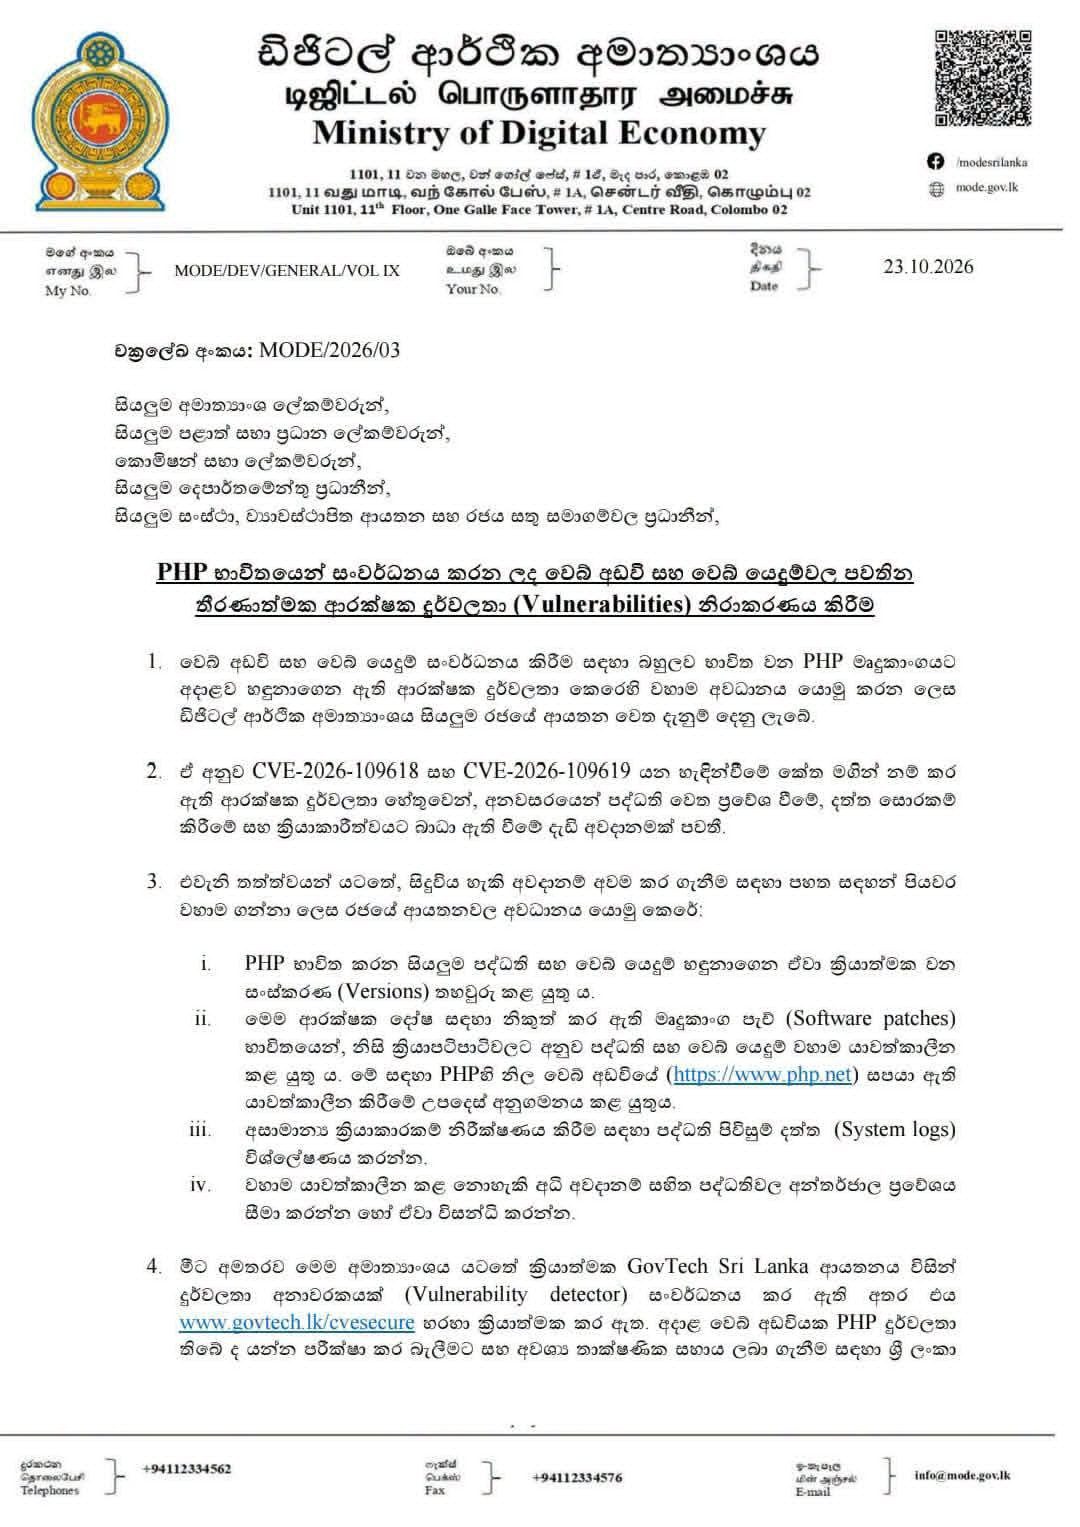
PHP மென்பொருளைப் பயன்படுத்தி உருவாக்கப்பட்ட இணையத்தளங்கள் மற்றும் வலைச் செயலிகளைப் பாதிக்கும் முக்கியமான பாதுகாப்பு குறைபாடுகளைச் சரி செய்ய, அனைத்து அரசு நிறுவனங்களும் உடனடியாக நடவடிக்கை எடுக்க வேண்டும் என டிஜிட்டல் பொருளாதார அமைச்சு உத்தரவிட்டுள்ளது.
அமைச்சகச் செயலாளர்கள், துறைத் தலைவர்கள், மாகாண சபைகள், ஆணைக்குழுக்கள், சட்டப்பூர்வ அமைப்புகள் மற்றும் அரசுக்குச் சொந்தமான நிறுவனங்களுக்கு அனுப்பப்பட்ட சுற்றறிக்கையில், இந்தக் குறைபாடுகள் அரசு அமைப்புகளை அங்கீகரிக்கப்படாத அணுகல், தரவுத் திருட்டு மற்றும் செயல்பாட்டுத் தடங்கல்களுக்கு உள்ளாக்கக்கூடும் என்று அமைச்சு எச்சரித்துள்ளது.
பாதுகாப்பு குறைபாடு
MODE/2026/03 என்ற எண்ணிடப்பட்டு, அமைச்சகச் செயலாளர் வருண ஸ்ரீ தனபாலவால் கையொப்பமிடப்பட்ட இந்தச் சுற்றறிக்கை, CVE-2026-109618 மற்றும் CVE-2026-109619 ஆகிய குறியீடுகளின் கீழ் இரண்டு பாதுகாப்பு குறைபாடுகளை அடையாளம் காட்டுகிறது.
PHPஐ பயன்படுத்தும் அனைத்து அமைப்புகளையும் வலைச் செயலிகளையும் கண்டறிந்து, அவற்றின் மென்பொருள் பதிப்புகளைச் சரிபார்த்து, உடனடியாகத் தொடர்புடைய பாதுகாப்புப் புதுப்பிப்புகளை நிறுவ வேண்டும் என்று அரசு நிறுவனங்களுக்கு அறிவுறுத்தப்பட்டுள்ளது.
மேலும், சந்தேகத்திற்கிடமான செயல்பாடுகளுக்காக கணினிப் பதிவேடுகளை ஆய்வு செய்யவும், உடனடியாகப் புதுப்பிக்க முடியாத அதிக ஆபத்துள்ள அமைப்புகளுக்கான இணைய அணுகலைக் கட்டுப்படுத்தவும் அதிகாரிகளுக்கு உத்தரவிடப்பட்டுள்ளது.
பாதிப்பு கண்டறியும் கருவி
தொழிநுட்ப அதிகாரிகள் சாத்தியமான பாதுகாப்பு குறைபாடுகளைக் கண்டறிய உதவும் வகையில், www.govtech.lk/cvesecure என்ற இணையதளத்தின் மூலம் அணுகக்கூடிய ஒரு பாதிப்பு கண்டறியும் கருவியை GovTech Srilanka உருவாக்கியுள்ளது என்று அமைச்சு தெரிவித்துள்ளது.
தொழில்நுட்ப உதவிக்காக இலங்கை CERT உடன் ஒருங்கிணைந்து செயல்படுமாறும் நிறுவனங்களுக்கு அறிவுறுத்தப்பட்டுள்ளது.
அரசாங்கத்தின் டிஜிட்டல் உள்கட்டமைப்பு முழுவதும் ஏற்படக்கூடிய இணையப் பாதுகாப்பு அபாயங்களைக் குறைப்பதற்கு, உடனடித் தடுப்பு நடவடிக்கைகள் தேவை என்பதை அமைச்சு வலியுறுத்தியுள்ளது.






குப்பிளான், London, United Kingdom, பிரான்ஸ், France
23 Oct, 2021
அனலைதீவு, உருத்திரபுரம், திருவையாறு, Cergy-Pontoise, France
03 Nov, 2025


திருநெல்வேலி, யாழ்ப்பாணம், Idar- Oberstein, Germany, Coventry, United Kingdom
18 Oct, 2026
புங்குடுதீவு 2ம் வட்டாரம், புங்குடுதீவு 12ம் வட்டாரம், Markham, Canada
17 Oct, 2024